
คำตอบสั้น ๆ: รหัสผ่านที่แข็งแรงคือรหัสที่ ยาว สุ่ม และใช้กับบัญชีเดียวเท่านั้น ความยาวและความสุ่มสำคัญกว่าการเปลี่ยนตัวอักษรเป็นสัญลักษณ์มาก และเพราะไม่มีใครจำรหัสผ่านสุ่มยาว ๆ หลายสิบชุดได้ ทางออกที่ใช้ได้จริงคือใช้ ตัวจัดการรหัสผ่าน (password manager) ช่วยสร้างและจำแทน ร่วมกับ การยืนยันตัวตนหลายขั้นตอน (MFA) ในบัญชีสำคัญ เพื่อให้รหัสผ่านที่ถูกขโมยไปอย่างเดียวไม่พอสำหรับเข้าบัญชี
บทความนี้อธิบายเหตุผลทีละเรื่อง แยกให้ชัดว่าข้อใดเป็นข้อกำหนดที่มาตรฐานความปลอดภัยบังคับกับเว็บไซต์ และข้อใดเป็นคำแนะนำสำหรับผู้ใช้ทั่วไป แล้วปิดท้ายด้วยรายการที่ทำตามได้ตั้งแต่วันนี้
อะไรทำให้รหัสผ่านแข็งแรง
ผู้โจมตีแทบไม่เคยนั่งเดารหัสผ่านทีละครั้งด้วยมือ แต่ใช้โปรแกรมที่ลองรหัสที่น่าจะเป็นไปได้จำนวนมหาศาล เช่น รหัสผ่านยอดนิยม คำในพจนานุกรม ชื่อคน วันเกิด รูปแบบการกดแป้นพิมพ์ และรหัสผ่านที่เคยรั่วจากเว็บไซต์อื่น รหัสผ่านจึงแข็งแรงเมื่อ ไม่อยู่ในรายการเหล่านั้น และเดาไม่ได้จากรูปแบบใด ๆ
จากหลักนี้ รหัสผ่านที่ดีจึงมีคุณสมบัติสามข้อ
- ความยาว: ตัวอักษรยิ่งมาก จำนวนความเป็นไปได้ที่ต้องลองก็ยิ่งมาก
- ความสุ่ม: แต่ละตัวอักษรหรือแต่ละคำถูกเลือกแบบคาดเดาไม่ได้ ไม่ได้มาจากชีวิตเราหรือรูปแบบที่คุ้นเคย
- ไม่ซ้ำ: ไม่ใช้รหัสเดียวกันที่อื่น ข้อมูลที่รั่วจากเว็บหนึ่งจึงใช้เปิดบัญชีอื่นไม่ได้
หน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐอเมริกา (CISA) สรุปหลักเดียวกันนี้ไว้เป็นสามข้อในคู่มือเรื่องรหัสผ่านที่แข็งแรง คือ ทำให้ยาว อย่างน้อย 16 ตัวอักษร ทำให้สุ่ม และทำให้ไม่ซ้ำกันในแต่ละบัญชี
ทำไมความยาวจึงสำคัญ
ทุกตัวอักษรที่เพิ่มขึ้นจะคูณจำนวนรหัสผ่านที่เป็นไปได้ ถ้าแต่ละตัวอักษรถูกสุ่มจากชุดตัวอักษรที่พิมพ์ได้ 94 แบบ แต่ละตัวจะเพิ่มความสุ่มราว 6.6 บิต ซึ่งคือค่าลอการิทึมฐานสองของ 94 การเพิ่มตัวอักษรสุ่มอีกสิบตัวจึงเพิ่มความสุ่มราว 66 บิต หรือเพิ่มจำนวนความเป็นไปได้ราว 2⁶⁶ เท่า
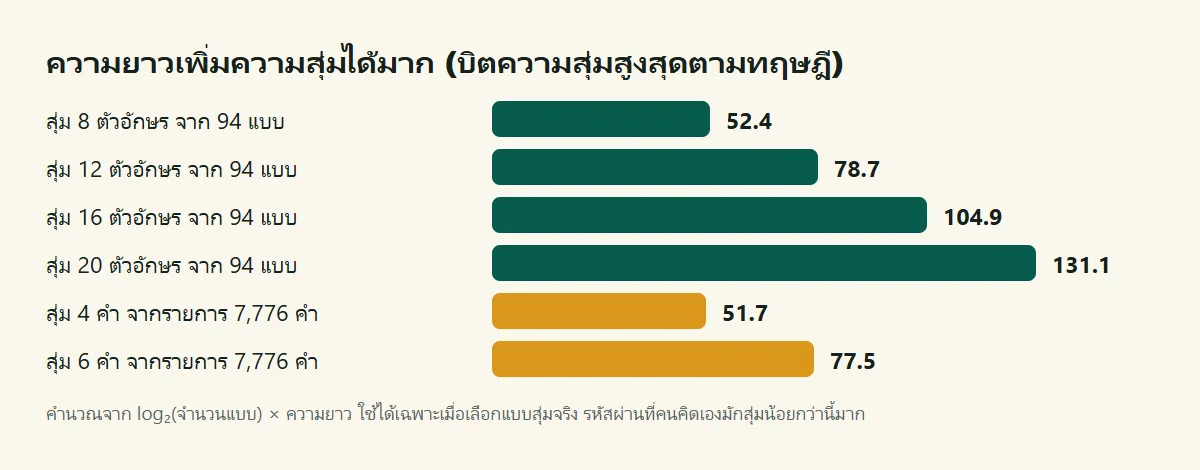
ตัวเลขเหล่านี้เป็นค่าสูงสุดตามทฤษฎี คำนวณจาก log₂(จำนวนแบบ) × ความยาว และใช้ได้เฉพาะเมื่อทุกตัวเลือกถูกสุ่มจริงเท่านั้น
กราฟนี้อธิบายว่าทำไมแนวปฏิบัติทั่วโลกจึงหันมาเน้นรหัสผ่านที่ยาวขึ้น ในแนวทางเรื่องตัวตนดิจิทัลฉบับล่าสุดของสหรัฐอเมริกา NIST SP 800-63B-4 กำหนดให้บริการที่ใช้รหัสผ่านเป็นปัจจัยเดียวต้องบังคับความยาวอย่างน้อย 15 ตัวอักษร และบริการที่ใช้รหัสผ่านร่วมกับ MFA ต้องบังคับอย่างน้อย 8 ตัวอักษร นอกจากนี้ NIST ยังแนะนำให้บริการรองรับรหัสผ่านยาวอย่างน้อย 64 ตัวอักษร เพื่อไม่ให้รหัสผ่านหรือวลีรหัสผ่านยาว ๆ ถูกตัดทิ้ง
ความสุ่มกับรูปแบบที่คาดเดาได้
รหัสผ่านที่ยาวไม่ได้แข็งแรงโดยอัตโนมัติ Password2026Password2026 ยาว 24 ตัวอักษร แต่สร้างจากคำยอดนิยม ตัวเลขปี และการซ้ำ ซึ่งเป็นรูปแบบที่โปรแกรมเดารหัสลองเป็นอันดับแรก ๆ เทคนิคคลาสสิก เช่น ขึ้นต้นด้วยตัวพิมพ์ใหญ่ ต่อท้ายด้วย 1! หรือเปลี่ยน a เป็น @ ผู้โจมตีรู้จักหมดแล้ว และแทบไม่ช่วยอะไร
ความสุ่มที่แท้จริงต้องมาจากกระบวนการที่ไม่เกี่ยวกับความชอบของเรา เช่น เครื่องมือสร้างรหัสผ่าน หรือการเลือกคำด้วยลูกเต๋าหรือโปรแกรม ตัวเลขทางทฤษฎีในกราฟข้างบนใช้ได้เฉพาะกับการเลือกแบบนี้ รหัสผ่านที่คนคิดขึ้นเองมักมีความสุ่มน้อยกว่าที่ความยาวบ่งบอกอยู่มาก
รหัสผ่านแบบสุ่มกับวลีรหัสผ่าน
รหัสผ่านที่ดีมีสองแบบ และทั้งสองแบบแข็งแรงได้
- ชุดตัวอักษรแบบสุ่ม เช่น ตัวอักษรผสมตัวเลขและสัญลักษณ์ 20 ตัว ได้ความสุ่มสูงในความยาวที่ไม่มากนัก แต่จำยาก ซึ่งไม่ใช่ปัญหาถ้าให้ตัวจัดการรหัสผ่านจำแทน
- วลีรหัสผ่าน (passphrase) คือคำสุ่มหลายคำที่ไม่เกี่ยวข้องกัน CISA แนะนำให้ใช้คำที่ไม่เกี่ยวข้องกัน 5–7 คำ ส่วนศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) แนะนำให้ผสมคำสุ่มสามคำ วลีรหัสผ่านพิมพ์และจำง่ายกว่า จึงเหมาะกับรหัสไม่กี่ชุดที่เราต้องจำเอง เช่น รหัสหลักของตัวจัดการรหัสผ่าน หรือรหัสเข้าเครื่องคอมพิวเตอร์
คำสำคัญของทั้งสองแบบคือ สุ่ม เนื้อเพลงที่ชอบหรือคำคมที่มีชื่อเสียงเป็นวลีก็จริง แต่คาดเดาได้ เพราะผู้โจมตีใช้รายการคำที่รวมวลีแบบนี้ไว้ด้วย
เครื่องมือสร้างรหัสผ่านของ ARAIJA สร้างรหัสผ่านแบบชุดตัวอักษรสุ่มยาวได้ตั้งแต่ 8 ถึง 64 ตัวอักษร ค่าเริ่มต้นคือ 20 ตัว โดยใช้ตัวสุ่มที่ปลอดภัยของเบราว์เซอร์ (Web Crypto) ทำงานในเบราว์เซอร์ของคุณเท่านั้น ไม่ส่งและไม่บันทึกรหัสผ่านไว้ที่ใด ทั้งนี้เครื่องมือยังไม่มีโหมดสร้างวลีรหัสผ่านแบบคำ
ใช้รหัสผ่านไม่ซ้ำกันในทุกบัญชี
การใช้รหัสผ่านซ้ำเป็นนิสัยที่สร้างความเสียหายมากที่สุดอย่างหนึ่ง เพราะการรั่วไหลของข้อมูลเกิดขึ้นบ่อย เมื่อเว็บไซต์หนึ่งถูกเจาะ ผู้โจมตีจะนำอีเมลและรหัสผ่านที่รั่วไปลองเข้าบริการยอดนิยมอื่น ๆ วิธีนี้เรียกว่า credential stuffing ถ้าคุณใช้รหัสนั้นซ้ำ ทุกบัญชีที่ใช้รหัสเดียวกันก็เสี่ยงทันที ไม่ว่ารหัสจะดูซับซ้อนแค่ไหน
การใช้รหัสผ่านไม่ซ้ำกันทุกที่ทำให้ปัญหาจากเว็บที่รั่วจำกัดอยู่ที่เดียว เปลี่ยนรหัสของบัญชีนั้นบัญชีเดียวก็จบ
ตัวจัดการรหัสผ่าน
ตัวจัดการรหัสผ่านเก็บรหัสผ่านของคุณไว้ในคลังที่เข้ารหัส สร้างรหัสสุ่มใหม่ให้ และกรอกให้อัตโนมัติ คุณจึงจำรหัสหลักที่แข็งแรงเพียงชุดเดียว
หลักฐานที่สนับสนุนเครื่องมือนี้ชัดเจนพอที่ NIST กำหนดให้บริการต้อง อนุญาต ให้ใช้ตัวจัดการรหัสผ่านและการกรอกอัตโนมัติ และแนะนำให้อนุญาตการวางรหัสผ่าน (paste) ด้วย NIST ยังระบุว่ามีงานศึกษาที่แสดงว่าตัวจัดการรหัสผ่านช่วยเพิ่มโอกาสที่ผู้ใช้จะเลือกรหัสผ่านที่แข็งแรงขึ้น และ CISA ก็แนะนำให้ใช้เช่นกัน
ตัวจัดการรหัสผ่านยังมีประโยชน์อีกสองข้อที่คนมักมองข้าม
- ช่วยป้องกันฟิชชิง ตัวจัดการรหัสผ่านโดยทั่วไปจะเสนอให้กรอกรหัสเฉพาะที่อยู่เว็บที่บันทึกไว้ เว็บปลอมที่หน้าตาคล้ายกันจึงมักไม่ได้อะไรไป
- ทำให้การใช้รหัสไม่ซ้ำเป็นเรื่องง่าย คุณไม่ต้องคิดหรือจำรหัสใหม่เองอีกเลย
ควรเลือกตัวจัดการรหัสผ่านที่น่าเชื่อถือ ตั้งรหัสหลักเป็นวลีรหัสผ่านที่แข็งแรง และเปิด MFA ให้ตัวจัดการรหัสผ่านเองด้วย
การยืนยันตัวตนหลายขั้นตอน
การยืนยันตัวตนหลายปัจจัย (MFA) เพิ่มการยืนยันอีกปัจจัยจากการใช้รหัสผ่าน เช่น แอปยืนยันตัวตนหรือกุญแจความปลอดภัย (security key) เมื่อเปิดใช้งานและระบบบังคับตรวจ MFA ผู้ที่ขโมยรหัสผ่านไปอย่างเดียวก็ยังเข้าสู่ระบบไม่ได้ พาสคีย์ (passkey) เป็นอีกทางเลือกหนึ่ง บริการที่รองรับอาจให้ใช้พาสคีย์แทนการเข้าสู่ระบบด้วยรหัสผ่าน และช่วยป้องกันฟิชชิงได้ พาสคีย์จึงไม่จำเป็นต้องเป็นปัจจัยที่สองเพิ่มจากรหัสผ่านเสมอไป
ควรเปิดใช้กับบัญชีที่เสียหายมากที่สุดหากถูกยึดก่อน ได้แก่ อีเมล ซึ่งใช้รีเซ็ตบัญชีอื่นได้แทบทั้งหมด ตัวจัดการรหัสผ่าน บัญชีธนาคาร และบัญชีโซเชียลหรือบัญชีงานหลัก
แต่ละวิธีแข็งแรงไม่เท่ากัน NIST จัดให้รหัสครั้งเดียวที่ส่งผ่านเครือข่ายโทรศัพท์ (SMS หรือการโทร) เป็นตัวเลือกที่ มีข้อจำกัด (restricted) และให้บริการพิจารณาสัญญาณเสี่ยง เช่น การเปลี่ยนซิมหรือการย้ายเบอร์ ก่อนจะใช้วิธีนี้ คู่มือ Multifactor Authentication ของ OWASP เปรียบเทียบวิธีต่าง ๆ และอธิบายการโจมตีอย่างการสลับซิม (SIM swap) และการยึดเบอร์โทรศัพท์ ดังนั้นหากใช้รหัสผ่านร่วมกับ MFA ควรเลือกแอปยืนยันตัวตนหรือกุญแจความปลอดภัยก่อน SMS เมื่อทำได้ ส่วนบริการที่รองรับพาสคีย์ ให้พิจารณาใช้พาสคีย์แทนการเข้าสู่ระบบด้วยรหัสผ่าน การใช้ MFA ผ่าน SMS โดยทั่วไปยังดีกว่าพึ่งรหัสผ่านเพียงอย่างเดียว แต่เสี่ยงต่อการโจมตีเกี่ยวกับหมายเลขโทรศัพท์มากกว่า
ฟิชชิงและการขโมยรหัสผ่าน
แม้รหัสผ่านจะดีเยี่ยม ก็ยังเผลอยื่นให้คนร้ายได้ ฟิชชิง (phishing) คือข้อความที่ปลอมเป็นองค์กรที่เราไว้ใจ เพื่อหลอกให้กรอกรหัสผ่านบนเว็บปลอม หรือบอกรหัสยืนยัน คู่มือการรู้ทันและหลีกเลี่ยงฟิชชิงของ FTC อธิบายเรื่องที่มิจฉาชีพมักใช้หลอก เช่น อ้างว่าพบกิจกรรมหรือการพยายามเข้าสู่ระบบที่น่าสงสัย อ้างว่าบัญชีหรือข้อมูลการชำระเงินมีปัญหา หรือขอให้ยืนยันข้อมูลส่วนตัวหรือข้อมูลการเงินผ่านลิงก์
นิสัยที่ช่วยป้องกันได้
- เข้าเว็บสำคัญด้วยการพิมพ์ที่อยู่เองหรือใช้บุ๊กมาร์ก ไม่ใช่กดลิงก์จากข้อความ
- ระวังข้อความที่เร่งรัด ข่มขู่ หรือขอรหัสยืนยัน
- อย่าบอกรหัส MFA กับใครก็ตามที่ติดต่อมาหาคุณ
- ใช้การกรอกอัตโนมัติของตัวจัดการรหัสผ่านเป็นตัวช่วยตรวจ ถ้ามันไม่รู้จักเว็บนั้น ให้หยุดและตรวจดูให้ดี
ตัวอย่างรหัสผ่านที่อ่อนแอ (สร้างขึ้นเพื่อประกอบคำอธิบาย)
ตัวอย่างต่อไปนี้สร้างขึ้นเพื่อประกอบคำอธิบายเท่านั้น ไม่ใช่รหัสผ่านของผู้ใช้จริง แต่แสดงรูปแบบที่โปรแกรมเดารหัสลองเป็นอันดับต้น ๆ
| ตัวอย่าง | ทำไมจึงอ่อนแอ |
|---|---|
123456789 |
ตัวเลขเรียงลำดับ ซึ่งอยู่อันดับต้น ๆ ของรายการรหัสผ่านยอดนิยม |
qwerty123 |
รูปแบบแป้นพิมพ์ต่อด้วยตัวเลข |
Bangkok2026! |
ชื่อสถานที่ ตัวเลขปี และสัญลักษณ์ท้ายคำ ทั้งหมดคาดเดาได้ |
P@ssw0rd |
การแทนตัวอักษรที่โปรแกรมของผู้โจมตีลองให้อัตโนมัติ |
Somsak1990 |
ชื่อคนกับปีเกิด ซึ่งมักหาได้จากอินเทอร์เน็ต |
iloveyouiloveyou |
วลียอดนิยมที่พิมพ์ซ้ำ |
NIST กำหนดให้บริการต้องตรวจรหัสผ่านใหม่กับ รายการรหัสต้องห้าม (blocklist) ที่รวมรหัสผ่านยอดนิยม รหัสที่คาดเดาได้ และรหัสที่เคยรั่ว ตัวอย่างข้างต้นหลายรหัสจึงควรถูกปฏิเสธตั้งแต่ตอนที่คุณพยายามตั้ง
ข้อกำหนดสำหรับเว็บไซต์ กับคำแนะนำสำหรับผู้ใช้
ควรแยกสองเรื่องนี้ออกจากกัน เพราะกฎของ NIST เขียนไว้สำหรับบริการที่ตรวจรหัสผ่าน ซึ่ง NIST เรียกว่า ผู้ตรวจสอบ (verifier)
NIST SP 800-63B-4 กำหนดให้ผู้ตรวจสอบต้อง
- บังคับความยาวอย่างน้อย 15 ตัวอักษรเมื่อใช้รหัสผ่านเป็นปัจจัยเดียว หรืออย่างน้อย 8 ตัวอักษรเมื่อรหัสผ่านเป็นส่วนหนึ่งของ MFA
- ตรวจรหัสผ่านใหม่กับรายการรหัสต้องห้ามที่รวมรหัสยอดนิยม รหัสที่คาดเดาได้ และรหัสที่เคยรั่ว
- ไม่ ตั้งกฎองค์ประกอบอื่น เช่น บังคับให้ผสมตัวอักษรหลายประเภท
- ไม่ บังคับให้เปลี่ยนรหัสผ่านเป็นระยะ แต่ต้องบังคับเปลี่ยนเมื่อมีหลักฐานว่ารหัสผ่านถูกเปิดเผย
- ไม่ ให้เก็บคำใบ้รหัสผ่าน หรือใช้คำถามความปลอดภัย เช่น “สัตว์เลี้ยงตัวแรกของคุณชื่ออะไร”
- อนุญาตให้ใช้ตัวจัดการรหัสผ่านและการกรอกอัตโนมัติ
NIST ยังแนะนำว่าผู้ตรวจสอบ ควร รองรับความยาวอย่างน้อย 64 ตัวอักษร และรับตัวอักษร ASCII ที่พิมพ์ได้ทุกตัว ช่องว่าง และ Unicode
คำแนะนำสำหรับผู้ใช้ มาจากหลักเดียวกันนี้ ประกอบกับคำแนะนำสำหรับประชาชนของ CISA และ NCSC ได้แก่ ใช้รหัสผ่านสุ่มที่ยาวหรือวลีรหัสผ่าน ไม่ใช้ซ้ำ เก็บไว้ในตัวจัดการรหัสผ่าน เปิด MFA และเปลี่ยนรหัสผ่านเมื่อมีเหตุผล เช่น ได้รับแจ้งว่าข้อมูลรั่ว หรือเผลอกรอกรหัสในเว็บที่น่าสงสัย การเปลี่ยนตามรอบเวลาโดยไม่มีเหตุผลไม่ใช่ข้อบังคับ และมักทำให้ได้รหัสใหม่ที่ดัดแปลงจากรหัสเดิมแบบคาดเดาได้
คู่มือ Authentication ของ OWASP ซึ่งเขียนสำหรับนักพัฒนา สรุปแนวทางเรื่องความยาวแบบเดียวกัน และแนะนำให้ใช้ MFA
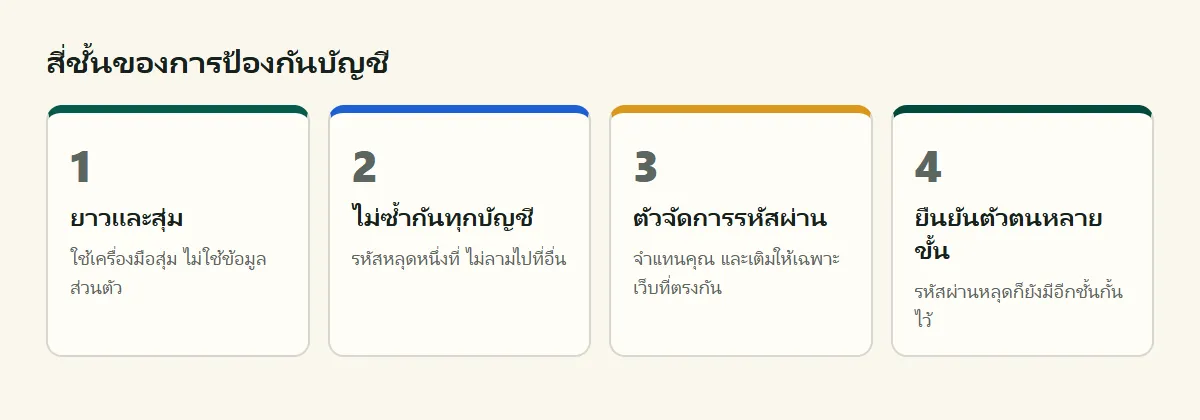
แต่ละชั้นป้องกันช่องทางที่ทำให้บัญชีหลุดคนละแบบ
รายการตรวจความปลอดภัยที่ทำได้ทันที
- ติดตั้งตัวจัดการรหัสผ่านที่น่าเชื่อถือ และตั้งรหัสหลักเป็นวลีรหัสผ่านสุ่มที่ยาว
- เปิด MFA ให้อีเมล ตัวจัดการรหัสผ่าน และบัญชีธนาคารก่อน
- เปลี่ยนรหัสผ่านที่รู้ว่าเคยใช้ซ้ำ เริ่มจากบัญชีที่สำคัญที่สุด
- ให้ตัวจัดการรหัสผ่านหรือเครื่องมือสร้างรหัสผ่านสร้างรหัสใหม่ทุกครั้ง
- ลบคำใบ้รหัสผ่านและข้อมูลกู้คืนบัญชีที่อ่อนแอเท่าที่ทำได้
- อัปเดตโทรศัพท์ คอมพิวเตอร์ และเบราว์เซอร์ให้เป็นปัจจุบัน
- ถือว่าลิงก์เข้าสู่ระบบและคำขอรหัสยืนยันที่ไม่ได้คาดไว้เป็นเรื่องน่าสงสัย
- เมื่อบริการแจ้งว่าข้อมูลรั่ว ให้เปลี่ยนรหัสผ่านนั้น และทุกที่ที่เคยใช้รหัสเดียวกัน
ความเข้าใจผิดที่พบบ่อย
- “ต้องมีสัญลักษณ์เสมอ” NIST กำหนดไม่ให้ผู้ตรวจสอบตั้งกฎองค์ประกอบ รหัสสุ่มที่ยาวแม้ไม่มีสัญลักษณ์ก็แข็งแรงได้มาก แต่บางเว็บยังบังคับให้มีสัญลักษณ์ ก็ต้องทำตามกฎของเว็บนั้น
- “เปลี่ยนรหัสทุก 90 วันแล้วจะปลอดภัย” NIST ระบุว่าผู้ตรวจสอบไม่ควรบังคับให้เปลี่ยนเป็นระยะ ควรเปลี่ยนเมื่อมีหลักฐานว่ารหัสถูกเปิดเผย
- “รหัสที่ดูซับซ้อนคือรหัสที่แข็งแรง” รูปแบบอย่าง
P@ssw0rdดูซับซ้อน แต่คาดเดาได้ - “บัญชีของเราไม่น่าสนใจสำหรับแฮกเกอร์” การเดารหัสและ credential stuffing ทำด้วยโปรแกรมกับรายชื่อบัญชีจำนวนมหาศาล ไม่ได้เลือกเป้าหมายทีละคน และรหัสที่ใช้ซ้ำมีค่าเพราะเปิดบัญชีอื่นได้ด้วย
- “แค่ใช้เครื่องมือสร้างรหัสผ่านก็ปลอดภัยแล้ว” เครื่องมือช่วยแก้ปัญหาการเดารหัส แต่ไม่ได้แก้ปัญหาฟิชชิง มัลแวร์ หรือการใช้รหัสซ้ำ
คำถามที่พบบ่อย
รหัสผ่านควรยาวเท่าไร
สำหรับรหัสที่ให้ตัวจัดการรหัสผ่านจำ ราว 20 ตัวอักษรแบบสุ่มเป็นตัวเลือกที่สบาย ๆ ซึ่ง ARAIJA ก็ใช้ 20 เป็นค่าเริ่มต้น สำหรับวลีรหัสผ่านที่ต้องจำเอง ให้ใช้คำสุ่มหลายคำ และถ้าเว็บไซต์มีข้อจำกัดของตัวเอง ให้ทำตามข้อจำกัดนั้น
วลีรหัสผ่านปลอดภัยกว่าชุดตัวอักษรสุ่มไหม
ไม่มีแบบใดปลอดภัยกว่าโดยอัตโนมัติ ขึ้นอยู่กับว่าแต่ละแบบมีความสุ่มจริงมากแค่ไหน วลีรหัสผ่านจำง่ายกว่า ส่วนชุดตัวอักษรสุ่มกระชับกว่า ทั้งสองแบบแข็งแรงเมื่อเลือกแบบสุ่มและยาวพอ
ควรจดรหัสผ่านไว้ไหม
ใช้ตัวจัดการรหัสผ่านจะดีกว่า ถ้าจำเป็นต้องจด ให้เก็บไว้ในที่ปลอดภัย และอย่าจดไว้คู่กับชื่อบัญชี
ใช้เครื่องมือสร้างรหัสผ่านออนไลน์ปลอดภัยไหม
เลือกเครื่องมือที่สร้างรหัสในเบราว์เซอร์ด้วยแหล่งสุ่มที่ปลอดภัย และไม่ส่งหรือเก็บผลลัพธ์ เครื่องมือของ ARAIJA ทำงานแบบนี้ แต่ไม่สามารถปกป้องรหัสผ่านหลังจากคุณคัดลอกไปแล้ว จึงควรวางลงในตัวจัดการรหัสผ่านทันที
สรุปและขั้นตอนถัดไป
ทำให้รหัสผ่านทุกชุดยาว สุ่ม และไม่ซ้ำ ให้ตัวจัดการรหัสผ่านจำแทน เปิด MFA ในบัญชีที่สำคัญที่สุด และระวังฟิชชิง นิสัยเหล่านี้แก้ปัญหาตรงกับวิธีที่บัญชีถูกยึดจริงได้มากกว่าการแทนตัวอักษรด้วยสัญลักษณ์
เริ่มจากบัญชีที่เสียหายมากที่สุดหากถูกยึด ซึ่งมักเป็นอีเมล ตั้งรหัสผ่านสุ่มใหม่และเปิด MFA ให้บัญชีนั้นตั้งแต่วันนี้
แหล่งอ้างอิง
- NIST: SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management
- OWASP: Authentication Cheat Sheet
- OWASP: Multifactor Authentication Cheat Sheet
- CISA: Use Strong Passwords
- ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC): Three random words
- คณะกรรมการการค้าแห่งสหรัฐอเมริกา (FTC): How to Recognize and Avoid Phishing Scams